16 de out. de 2026
Ataque de ransomware: o que fazer nas primeiras horas
Sofreu um ataque de ransomware? Veja o que fazer nas primeiras horas: isolar, não pagar o resgate, avaliar o backup, restaurar e cumprir a LGPD.
Leia mais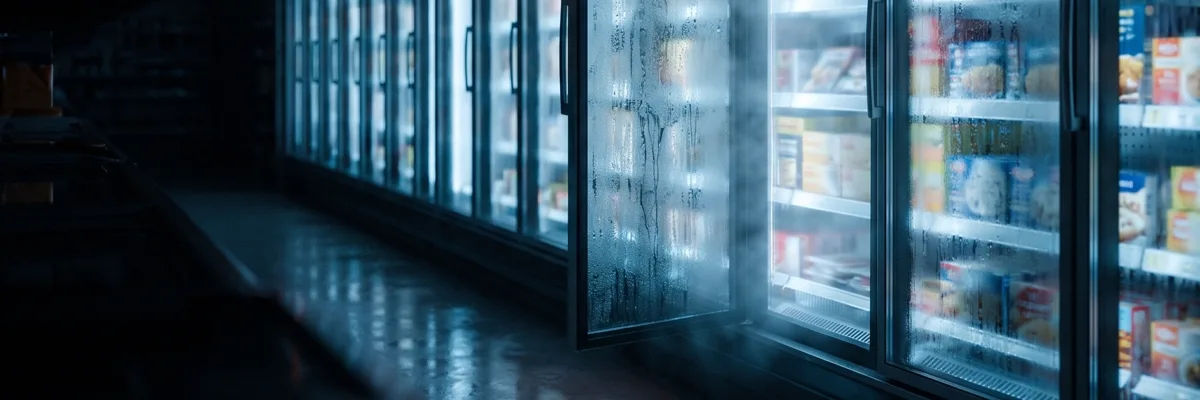
Os ataques hacker em empresas mudaram de cara. Nos casos recentes, o invasor não arrombou a porta. Ele entrou com um acesso que parecia legítimo (o notebook de um funcionário, uma credencial, um equipamento conectado à rede) e, às vezes, nem pediu resgate: só parou a operação. Com agentes de IA, esse tipo de ataque ficou mais barato e automático, então qualquer empresa vira alvo. O que define o prejuízo é quanto tempo a operação fica parada e se existe uma cópia que o ataque não alcança.
Na madrugada de 2 de novembro de 2026, gerentes de supermercados em cinco países da Europa chegaram para abrir as lojas e encontraram os freezers quentes. Numa loja em Estocolmo, eles marcavam 50 °C. Quatro dias antes, a Binance, maior corretora de criptomoedas do mundo, tinha perdido cerca de US$ 6,3 bilhões num único ataque.
Um supermercado e uma corretora de cripto parecem não ter nada em comum. Mas os dois casos mostram como um ataque hacker em empresas funciona hoje, e o que separa um susto de um prejuízo grande.
Segundo a Reuters, lojas na Bélgica, na Suécia, na Irlanda, na Estônia e em Luxemburgo tiveram os sistemas de refrigeração invadidos. Os equipamentos foram colocados em modo de degelo, e freezers e geladeiras perderam o controle de temperatura.
O resultado:
O detalhe mais importante: ninguém pediu resgate. Até a publicação da notícia, ninguém tinha assumido o ataque. Não houve sequestro de dados. O objetivo foi parar a operação, e isso bastou para gerar o prejuízo.
Em 29 de outubro, a Binance confirmou o desvio de cerca de US$ 6,3 bilhões (perto de R$ 34 bilhões) em criptomoedas, o maior roubo do tipo já registrado. A empresa suspendeu os saques temporariamente e afirmou que vai cobrir as perdas dos clientes.
Segundo a investigação inicial da própria Binance, a porta de entrada pode ter sido o notebook comprometido de um engenheiro. A partir dele, o invasor chegou a sistemas internos e fez saques não autorizados. O presidente da empresa disse depois que o atacante foi além das permissões desse funcionário. A investigação ainda está em andamento.
Nos dois casos, ninguém precisou "quebrar" uma senha forte na frente de todo mundo. O acesso veio de onde a empresa confiava: o computador de um funcionário, um sistema de um fornecedor, um equipamento ligado à rede.
Por isso, a pergunta não é só "nossa senha é forte?". É quem e o que tem acesso aos nossos sistemas, e se alguém percebe quando esse acesso é usado de um jeito estranho.
Sistema de temperatura, câmera, catraca, relógio de ponto, impressora. Se está na rede, pode ser porta de entrada. O centro de cibersegurança da Suécia comentou o caso dos supermercados lembrando que existem muitos equipamentos desse tipo expostos e pediu que as empresas apliquem as atualizações.
Equipamento que ninguém lembra que está conectado é o que fica anos sem atualização.
Em outubro, a Reuters revelou o caso de um único hacker que usou agentes de IA (programas que executam tarefas sozinhos) para invadir os sites de mais de 100 empresas, entre elas a fabricante de máquinas agrícolas Deere. As instruções dadas aos agentes eram curtas, e eles passavam horas testando brechas sozinhos. Mais de 1.200 sites foram testados.
Quando o ataque é automático, o criminoso não precisa escolher o alvo. Ele testa todo mundo. A empresa de 50 funcionários entra na mesma fila da multinacional.
Muita empresa pensa em ataque hacker como ransomware: os dados são criptografados e o criminoso cobra para devolver. Os supermercados mostram outro cenário. Não havia o que negociar. A operação simplesmente parou.
O que define o tamanho do prejuízo, em qualquer caso, é quanto tempo a empresa fica parada e se ela tem como voltar sem depender do invasor.
Nenhuma empresa elimina o risco de ser invadida. O que dá para controlar é o tamanho do estrago:
| Medida | O que resolve |
|---|---|
| Revisar acessos e trocar senhas e chaves de integração | Fecha portas esquecidas, inclusive de ex-funcionários e fornecedores |
| Autenticação em dois fatores nos acessos críticos | Uma senha vazada deixa de ser suficiente |
| Atualizar sistemas e equipamentos conectados | Reduz as brechas conhecidas que os ataques automáticos testam |
| Separar a rede de equipamentos da rede administrativa | Um equipamento invadido não leva junto o servidor |
| Backup imutável fora da empresa | Sempre existe uma cópia limpa para restaurar |
| Testar a restauração e ter contingência | A empresa sabe em quanto tempo volta, antes de precisar |
Se o ataque já aconteceu, o passo a passo das primeiras horas está em Ataque de ransomware: o que fazer nas primeiras horas. E a lógica das cópias está na regra 3-2-1 de backup.
A DATACOR cuida do que acontece quando o pior acontece: garantir que a empresa tenha uma cópia que o ataque não alcança e um caminho rápido de volta.
No backup imutável da DATACOR, a cópia fica no nosso data center, fora da sua empresa, e não pode ser alterada nem apagada durante a retenção. Nem pelo administrador, nem por um invasor que tenha a senha dele.
Para sistemas que não podem parar nem durante a restauração, o disaster recovery mantém um ambiente de contingência replicado a cada 5 minutos, que assume em média em 5 minutos.
Não sabe quanto tempo a sua operação aguenta parada? Agende um diagnóstico consultivo: um especialista avalia o seu ambiente e mostra onde está o risco.
Este artigo tem caráter informativo, com base em notícias publicadas até 03/11/2026. As investigações dos casos citados ainda estão em andamento.
Porque boa parte dos ataques hoje é automática. Programas testam milhares de empresas ao mesmo tempo em busca de senhas fracas, sistemas desatualizados e acessos esquecidos. O criminoso não escolhe pelo tamanho: entra onde encontra a porta aberta.
Não. O ransomware criptografa os dados e cobra resgate, mas há ataques que roubam dinheiro ou dados e outros que só param a operação, como no caso dos supermercados europeus, em que ninguém pediu resgate.
Ajuda, mas não basta. Nos casos recentes, o invasor usou acessos que pareciam legítimos, como o computador de um funcionário. Por isso, além de antivírus, a empresa precisa controlar acessos, manter os sistemas atualizados e ter um backup que o ataque não consiga apagar.
Isolar da rede os equipamentos afetados, preservar as evidências, acionar a TI, a diretoria e o jurídico e verificar se existe uma cópia limpa dos dados. O passo a passo completo está no nosso guia sobre ransomware.
Ele não impede a invasão, mas garante que exista uma cópia que o invasor não consegue apagar nem alterar. É o que permite restaurar a operação sem depender do criminoso.
Há mais de 20 anos à frente da infraestrutura que protege a operação de empresas brasileiras, em data center próprio em Araçatuba/SP.
Sofreu um ataque de ransomware? Veja o que fazer nas primeiras horas: isolar, não pagar o resgate, avaliar o backup, restaurar e cumprir a LGPD.
Leia maisGuardar dados na nuvem é permitido pela LGPD, mas exige cuidados. Veja os papéis de controlador e operador e o que exigir do fornecedor.
Leia maisA Microsoft mantém o 365 no ar, mas não guarda seus dados para sempre. Veja o que a lixeira não cobre e como fazer o backup do Microsoft 365.
Leia mais